تاریخ:



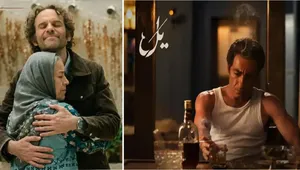
 سکانس آغوش سریال «یل» کوتاه و ممیزی شد
 درس صد و هجده
تغییرات برنامه باگ بانتی اسنپ؛ افزایش پاداشها

پاداش پیدا کردن آسیبپذیریها برای شرکتهای زیرمجموعه گروه اسنپ که در محدوده برنامه باگ بانتی هستند، به ۱۵۰ میلیون تومان رسیده است.
در پی دسترسی غیرمجاز به بخشی از اطلاعات کاربران اسنپفود در روزهای گذشته، تیم امنیت سایبری گروه اسنپ در تازهترین اقدام خود برای تقویت ساختار امنیت داده، برنامه «باگبانتی» یا مسابقات ارزیابی امنیتی و شناسایی باگ خود را گسترش داده است.
به گزارش روابط عمومی گروه اسنپ، در برنامه باگبانتی این مجموعه، چهار سطح از Medium تا Vital تعریف شده است که در بخش vital پاداش پیدا کردن آسیبپذیریها برای شرکتهای زیرمجموعه گروه اسنپ که در محدوده برنامه باگ بانتی هستند، به ۱۵۰ میلیون تومان رسیده است.
تیم امنیت سایبری گروه اسنپ از سال ۱۳۹۹ برنامه باگبانتی را برای ایجاد انگیزه بیشتر در هکرهای کلاهسفید و دعوت آنها به همکاری برای کشف نقاط آسیبپذیر آغاز کرد. به گفته امیرحسین قاسمی، مدیر تیم امنیت سایبری گروه اسنپ، در باگبانتی این شرکت تا به امروز، به ۳۶ هکر کلاه سفید بابت گزارش ۸۰ باگ پاداشهایی تعلق گرفته است.
گسترش این برنامه و افزایش پاداشها پس از اتفاقی که در روزهای گذشته برای یکی از شرکتهای گروه اسنپ افتاد، نشان از تعهد این تیم به بهینهسازی امنیت سایبری و رسیدگی مسئولانه به نقاط ضعف در زیرساختهای دیجیتال دارد.
باگبانتی، راهی برای شناسایی زودهنگام آسیبپذیریها
امیرحسین قاسمی، با تاکید بر اینکه برنامه باگبانتی تنها یکی از فعالیتهای تیم امنیت سایبری اسنپ برای حفاظت از دادههای کاربران و ایمنسازی راهکارهاست، درباره اهمیت و تاثیر این برنامه میگوید: «ما با این برنامه، علاقهمندان حوزه امنیت، یعنی متخصصین و هکرهای کلاه سفید، را به انجام تستهای بیشتر روی نرمافزارها و سیستمها ترغیب میکنیم. هر چقدر تستهای بیشتری انجام شود، امنیت بالاتر میرود و بهتر میتوانیم از بروز حوادث سایبری در آینده پیشگیری کنیم.»
به گفته امیرحسین قاسمی افزایش رقم پاداشهای باگبانتی، انگیزه بیشتری برای هکرهای کلاه سفید ایجاد میکند تا زمان بیشتری برای تست راهکارها و سرویسها صرف کنند و در نتیجه باگهای بیشتری را شناسایی کنند. شناسایی زودهنگام این ایرادها توسط هکرهای کلاه سفید به تیم امنیت سایبری اسنپ کمک میکند این نقاط ضعف را با سرعت بیشتری برطرف کنند.
دعوت از هکرهای کلاهسفید و پاداشهای جدید
گروه اسنپ از همه علاقهمندان به کشف باگهای امنیتی دعوت میکند تا با گزارش موارد آسیبپذیری به افزایش امنیت این سامانه کمک کنند. حوزه باگ بانتی اسنپ محدود به دامنههای مشخص شده است و فعالیت افراد باید بر اساس قوانین ذکر شده در سایت باشد. برای هر رده باگ امنیتی، یک پاداش نقدی در نظر گرفته شده است که بر اساس هر شرکت زیر مجموعه اسنپ متفاوت است.
توضیحات بیشتر و جزئیات پاداشها برای دامنههای مجاز در برنامه باگبانتی گروه اسنپ را میتوانید از اینجا بخوانید.


لینک کوتاه: کپی لینک
بازسازی هوشمندانه تاریخ در «سرخ و سیاه»/ چرا این زنان منفعل هستند؟ جهان در آستانه آشوب؟ پیامهای مخفی در جلد جدید مجله اکونومیست برای سال ۲۰۲۷ پیشنهاد ارایه چک 1700 دلاری به هر خانوار آمریکایی بابت جبران هزینه های جنگ با ایران با این ۳ ویتامین و مواد غذایی آلودگی هوا را ضربه فنی کنید حمله سایبری گسترده به ۱۷۸ وبسایت بزرگ جهان کاخ سفید در پی انتشار گزارشی درباره "بمب کثیف" ایران: هیچ تهدید معتبری وجود ندارد هشدار مقام سابق سپاه درباره راه های دسترسی و نفوذ اسرائیل فراخوان اعزام مشمولان آذر ۱۴۰۵ صادر شد واکنش وزارت آموزش و پرورش به گزارشها پیرامون شهریههای میلیاردی مدارس خارجی حملات ایتایی به قالیباف به خاطر تایید چریک پیر افزایش ۴۱ درصدی خروجی سدها؛ وضعیت پرشدگی ۶ سد مهم کشور همچنان بحرانی است عادت ژاپنیها برای پیشگیری از سرماخوردگی پیشبینی ایلان ماسک: انرژی خورشیدی منبع اصلی تمدن بشری خواهد شد عکس روز ناسا از راه شیری در برابر شفق قطبی حادثه سقوط خودرو به دره در آبعلی/ یک کشته و یک مصدوم